En praktisk agenda för produktteam: vem som ska bjudas in, vad som ska förberedas, hur ni hittar hot med STRIDE och hur ni gör resultatet till arbete som utvecklarna faktiskt gör.
En workshop i hotmodellering (threat modelling) är en ledd session där de som bygger en produkt ritar dess dataflöden, frågar vad som kan gå fel, beslutar hur varje hot ska hanteras och gör de överenskomna åtgärderna till backloggposter. Håll omfattningen till ett system eller en funktion, använd STRIDE som stöd och upprepa sessionen när designen ändras väsentligt.
De flesta produktteam håller med om att hotmodellering är värt att göra och bokar sedan aldrig in det, eftersom ingen vet hur sessionen ska se ut. Guiden är skriven av Devies, ett produkt- och utvecklingskonsultbolag i Göteborg som leder arbete med säker design för produktföretag. Den ger er en agenda som ni kan köra nästa sprint. Om ni fortfarande funderar på om ni behöver en designgranskning, en sårbarhetsskanning eller ett penetrationstest, börja med pentest, sårbarhetsskanning eller hotmodellering: vad behöver ni?.
Vad är en workshop i hotmodellering?
En workshop i hotmodellering är en tidsbegränsad session där ett tvärfunktionellt team analyserar en modell av sitt eget system för att hitta säkerhets- och integritetsproblem innan de byggs eller levereras.
Threat Modeling Manifesto definierar aktiviteten som att analysera representationer av ett system för att lyfta fram frågor om dess säkerhets- och integritetsegenskaper. Arbetet ramas in av fyra frågor, och en bra workshop följer dem i ordning:
- Vad arbetar vi med?
- Vad kan gå fel?
- Vad ska vi göra åt det?
- Gjorde vi ett tillräckligt bra jobb?
Workshoppen är ingen revision och inget test. Ingen angriper något. Värdet kommer av att de som kan designen sitter i samma rum med ett gemensamt diagram, eftersom de dyraste bristerna oftast är antaganden som ingen har skrivit ner: "bara vår app anropar det här API:et", "enhetsnätverket är privat", "supporten ser aldrig personuppgifter".
Görs sessionerna regelbundet fungerar de också som praktisk utbildning i cybersäkerhet för utvecklarna, eftersom de lär sig känna igen samma mönster i sina dagliga designbeslut.
Vem ska delta, och vad ska ni förbereda?
Rätt grupp är liten, mellan fyra och åtta personer, och täcker produkten, arkitekturen, koden och driften av systemet som ingår.
Roll
Varför rollen behövs
Moderator
Varför rollen behövs
Håller tiden, ställer frågorna och hindrar att sessionen blir en designdebatt
Produktägare
Varför rollen behövs
Vet vad funktionen måste klara och vilka risker verksamheten kan acceptera
Arkitekt eller teknisk ledare
Varför rollen behövs
Äger designen och kan bedöma om en åtgärd är genomförbar
Två eller tre utvecklare
Varför rollen behövs
Vet hur koden faktiskt beter sig, genvägarna inräknade
Drift- eller plattformsingenjör
Varför rollen behövs
Kan driftsättning, hemligheter, loggning och åtkomst i produktion
Säkerhetsspecialist (valfritt)
Varför rollen behövs
Kan angreppsmönster; nyttig men ingen förutsättning
Förbered tre saker före dagen:
- En tydlig omfattning. En funktion, en tjänst eller en produktrelease, beskriven i en enda mening.
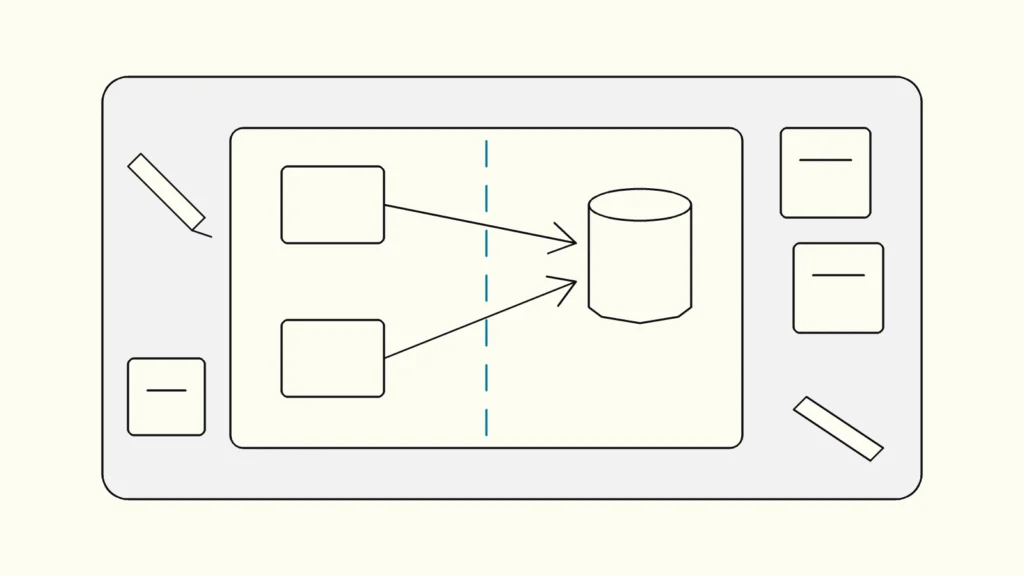
- Ett utkast till diagram. Den tekniska ledaren skissar komponenter, datalager, externa parter och de viktigaste dataflödena i förväg, så att sessionen rättar en bild i stället för att börja från en tom tavla.
- Sammanhang. Vilka data som är känsliga, vilka regelverk som gäller, och vilka incidenter eller fynd teamet har haft tidigare.
Hur går workshoppen till, steg för steg?
Kör hotmodelleringen som en fast sekvens som följer de fyra frågorna, och lägg det mesta av tiden på att hitta hot, inte på att rita.
En agenda på en halv dag som fungerar för de flesta produktteam:
- Sätt ramen (15 minuter). Upprepa omfattningen, de fyra frågorna och spelreglerna: ingen skuld, ingen problemlösning under hotjakten, varje idé hamnar på tavlan.
- Rätta diagrammet (30 minuter). Gå igenom utkastet till dataflödesdiagram. Lägg till saknade flöden, datalager och externa aktörer. Rita sedan förtroendegränserna: varje ställe där data går mellan olika förtroendenivåer, som från internet till API, från tjänst till databas eller från app till uppkopplad enhet.
- Hitta hot med STRIDE (60 till 90 minuter). Ta varje element och varje gränspassage i tur och ordning och ställ de sex STRIDE-frågorna nedan. Skriv varje hot som en kort mening: vem gör vad, mot vilken tillgång, med vilken effekt.
- Rangordna hoten (20 minuter). Använd en enkel skala för sannolikhet och konsekvens. OWASP Threat Modeling Cheat Sheet påpekar att team också kan väga in hur mycket arbete en rättning kräver. Kom överens om de tio viktigaste; resten stannar kvar på listan.
- Besluta om hantering (30 minuter). Välj för varje rangordnat hot mellan att minska, eliminera, överföra eller acceptera, och skriv ner varför.
- Gör åtgärderna till arbete (20 minuter). Skriv varje överenskommen åtgärd som en backloggpost eller ett säkerhetskrav med en ägare, i teamets vanliga verktyg.
- Kontrollera resultatet (10 minuter). Ställ den fjärde frågan: täckte vi varje gräns, höll någon inne med en oro, och vad skulle vi testa för att visa att åtgärderna fungerar?
STRIDE är en minnesregel för sex typer av hot, där varje typ bryter mot en säkerhetsegenskap:
Hot
Egenskap som bryts
Exempelfråga
Spoofing (förfalskad identitet)
Egenskap som bryts
Autentisering
Exempelfråga
Kan någon utge sig för att vara en användare, en enhet eller en tjänst?
Tampering (manipulation)
Egenskap som bryts
Riktighet
Exempelfråga
Kan data eller kod ändras under överföring eller i lagring?
Repudiation (förnekande)
Egenskap som bryts
Spårbarhet
Exempelfråga
Kan någon förneka en handling för att inget loggades?
Information disclosure (informationsläckage)
Egenskap som bryts
Konfidentialitet
Exempelfråga
Kan data läcka via API:er, loggar eller felmeddelanden?
Denial of service (överbelastning)
Egenskap som bryts
Tillgänglighet
Exempelfråga
Kan någon tömma en resurs eller blockera ett flöde?
Elevation of privilege (utökad behörighet)
Egenskap som bryts
Behörighet
Exempelfråga
Kan en vanlig användare nå administratörsfunktioner eller en annan kunds data?
Vad ska workshoppen leverera?
En bra workshop ger fyra resultat: ett rättat diagram, en rangordnad hotlista, ett dokumenterat beslut för varje hot och backloggposter med ägare.
Beslutsdokumentationen betyder mer än team brukar tro. OWASP:s fusklapp beskriver fyra sätt att hantera ett hot:
- Minska: sänk sannolikheten eller konsekvensen, till exempel med begränsning av anropsfrekvens eller signerade uppdateringar.
- Eliminera: ta bort funktionen eller komponenten som skapar hotet.
- Överför: flytta ansvaret till en annan part, till exempel en betalleverantör. OWASP påpekar att det inte minskar själva skadan, så skriv ner vem som äger den kvarvarande risken.
- Acceptera: låt risken vara kvar, med en namngiven person som har fattat beslutet och ett datum då det ska ses över.
Låt resultatet flöda in i resten av er process för säker mjukvaruutveckling (secure software development). Åtgärder blir acceptanskriterier och testfall. Hot som en skanner kan upptäcka blir automatiska kontroller. Allt som beror på en komponent från tredje part hör hemma i sårbarhetshanteringen (vulnerability management), så att en ny säkerhetsbulletin för komponenten kopplas till det hot den påverkar. Spara diagrammet och besluten i kodförrådet, bredvid koden de beskriver.
Hur ofta ska ni göra om hotmodelleringen?
Gör om workshoppen när designen ändras på ett sätt som flyttar en förtroendegräns, och se över modellen minst en gång per större release.
Typiska anledningar är ett nytt externt gränssnitt eller API, en ny typ av personuppgifter eller känsliga data, en ny integration med tredje part eller en ny molntjänst, ändringar i autentisering eller behörighet, och en allvarlig incident eller ett fynd från ett penetrationstest. Uppföljande sessioner är kortare än den första, eftersom diagrammet redan finns.
Två ramverk talar för att göra det här rutinmässigt. NIST:s Secure Software Development Framework (SP 800-218) räknar riskmodellering, till exempel hotmodellering, till de metoder som används för att utforma programvara som uppfyller säkerhetskraven. För produkter med digitala element som säljs i EU kräver Cyber Resilience Act att tillverkaren bedömer cybersäkerhetsriskerna och tar hänsyn till dem redan från planering och design. I oktober 2026 gäller förordningens rapporteringsskyldigheter sedan den 11 september 2026, och huvudkraven gäller från den 11 december 2027, enligt förordning (EU) 2024/2847. En daterad hotmodell med dokumenterade beslut är en praktisk del av den tekniska dokumentation som riskbedömningen kräver.
Läs vidare
Från vårt arbete
 Consilium and Devies Cybersecurity+Consilium Safety Group and Devies Cybersecurity+: a partnership for future-proof cybersecurity in fire, flame and gas safety systems.Läs caset
Devies
Vill ni ha en second opinion?
Devies, en produkt- och utvecklingskonsult i Göteborg, arbetar med frågor som den här tillsammans med nordiska produkt- och IT-team. Berätta var ni står så föreslår vi ett rimligt första steg.
Vanliga frågor
Hur lång tid ska en workshop i hotmodellering ta?
För en funktion eller tjänst, planera för ungefär en halv dag: omkring 30 minuter för diagrammet, 60 till 90 minuter för att hitta hot och resten för rangordning, beslut och backloggposter. En hel plattform kräver flera sessioner, en per delsystem. Kortare, fokuserade sessioner fungerar bättre än en lång dag, eftersom deltagarna tappar koncentrationen och hotlistan slutar växa efter några timmar.
Behöver vi en säkerhetsexpert för att hotmodellera?
Nej, men någon måste leda sessionen. De som bygger systemet står för det mesta av värdet, eftersom de vet hur det verkligen fungerar. En säkerhetsspecialist bidrar med angreppsmönster som teamet kanske inte känner till. Många team börjar med en extern moderator för de första sessionerna och utbildar sedan en egen utvecklare eller teknisk ledare som håller i uppföljningarna som en del av det vanliga designarbetet.
Vilka verktyg behöver vi för en workshop i hotmodellering?
En whiteboard eller ett delat ritverktyg räcker för att börja. Rita dataflödesdiagrammet, markera förtroendegränserna och fånga hoten på lappar eller i en delad tabell. Särskilda verktyg kan generera hotlistor ur diagram och versionshantera modellerna, vilket hjälper när ni håller många sessioner. Välj verktyg när metoden fungerar, inte före, och spara resultatet bredvid koden.
Vad skiljer STRIDE från andra metoder?
STRIDE är en checklista med sex typer av hot som används för att hitta vad som kan gå fel i varje del av ett system. Andra metoder har annat fokus: LINDDUN riktar in sig på integritetshot, PASTA är en längre riskcentrerad process, och attackträd bryter ner ett angreppsmål i steg. STRIDE passar workshoppar i produktteam eftersom metoden är snabb att lära sig och fungerar direkt på ett dataflödesdiagram.